Domain luftangriffe.de kaufen?
Wir ziehen mit dem Projekt
luftangriffe.de um.
Sind Sie am Kauf der Domain
luftangriffe.de interessiert?
domain@kv-gmbh.de · 0541-91531010
Domain luftangriffe.de kaufen?
Was sind die grundlegenden Funktionen und Vorteile eines Intrusion Detection Systems?
Ein Intrusion Detection System (IDS) überwacht den Datenverkehr in einem Netzwerk, um verdächtige Aktivitäten zu erkennen und darauf zu reagieren. Die grundlegenden Funktionen eines IDS umfassen die Erkennung von Angriffen, die Protokollierung von Ereignissen und die Benachrichtigung von Administratoren. Die Vorteile eines IDS sind die frühzeitige Erkennung von Sicherheitsvorfällen, die Verbesserung der Netzwerksicherheit und die Minimierung von Schäden durch Angriffe. **
Was sind die wichtigsten Funktionen eines Intrusion Detection Systems und wie unterscheidet es sich von einem Intrusion Prevention System?
Ein Intrusion Detection System (IDS) überwacht das Netzwerk auf verdächtige Aktivitäten und warnt vor potenziellen Angriffen. Es erkennt Anomalien im Datenverkehr und protokolliert Sicherheitsereignisse für die spätere Analyse. Im Gegensatz dazu blockiert ein Intrusion Prevention System (IPS) aktiv verdächtige Aktivitäten und verhindert potenzielle Angriffe, anstatt nur Alarme zu generieren. **
Ähnliche Suchbegriffe für Intrusion Detection Systems
Top-Angebote
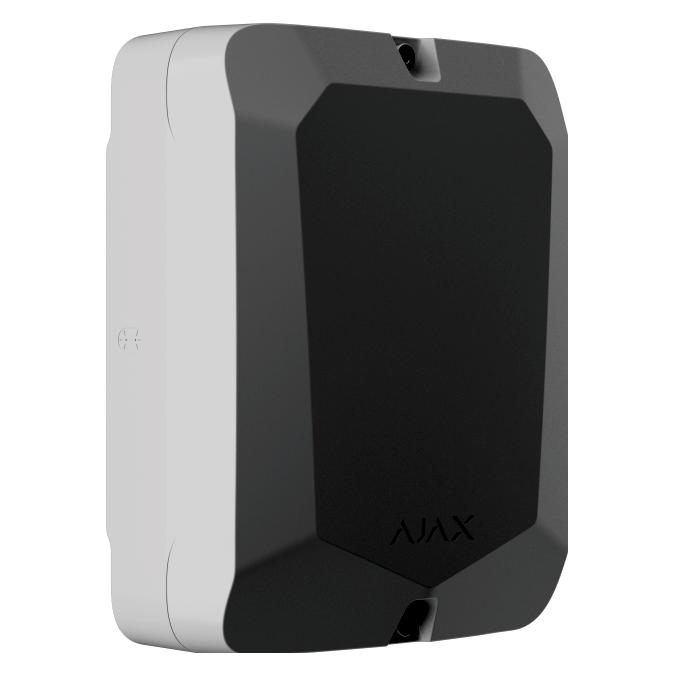
Produkte zum Begriff Intrusion Detection Systems:


-
Was sind die wichtigsten Funktionen und Vorteile eines Intrusion Detection Systems für die Netzwerksicherheit?
Ein Intrusion Detection System überwacht das Netzwerk auf verdächtige Aktivitäten und Angriffe, um Sicherheitsverletzungen frühzeitig zu erkennen. Es hilft dabei, potenzielle Sicherheitslücken zu identifizieren und zu schließen, um die Integrität und Vertraulichkeit der Daten zu gewährleisten. Durch die automatische Erkennung von Angriffen kann ein IDS dazu beitragen, die Reaktionszeit auf Sicherheitsvorfälle zu verkürzen und die Auswirkungen von Angriffen zu minimieren. **
-
Was sind die wichtigsten Funktionen und Einsatzmöglichkeiten eines Intrusion Detection Systems in der IT-Sicherheit?
Ein Intrusion Detection System überwacht das Netzwerk auf verdächtige Aktivitäten und Angriffe, um Sicherheitsverletzungen frühzeitig zu erkennen. Es kann sowohl intern als auch extern eingesetzt werden, um Angriffe auf das Netzwerk zu identifizieren und zu blockieren. Durch die kontinuierliche Überwachung und Analyse von Netzwerkdaten trägt ein Intrusion Detection System dazu bei, die IT-Sicherheit zu verbessern und potenzielle Sicherheitslücken zu schließen. **
-
Wie ist die Funktionsweise eines Intrusion Detection Systems und welche Vorteile bietet es in Bezug auf die Sicherheit von Netzwerken? Was sind die besten Methoden zur Implementierung und Konfiguration eines Intrusion Detection Systems in einem Unternehmensnetzwerk?
Ein Intrusion Detection System überwacht den Datenverkehr im Netzwerk auf verdächtige Aktivitäten und Anomalien, um potenzielle Angriffe zu erkennen. Es kann sowohl auf Signaturen als auch auf Verhaltensanalysen basieren, um Bedrohungen zu identifizieren. Die Vorteile eines Intrusion Detection Systems sind die frühzeitige Erkennung von Angriffen, die Verbesserung der Netzwerksicherheit und die schnelle Reaktion auf Sicherheitsvorfälle. Die besten Methoden zur Implementierung und Konfiguration eines Intrusion Detection Systems in einem Unternehmensnetzwerk umfassen die Auswahl des richtigen Systems für die spezifischen Anforderungen des Unternehmens, die regelmäßige Aktualisierung von Signaturen und **
-
Was sind die wichtigsten Funktionen und Vorteile eines Intrusion Detection Systems für die Sicherheit von Netzwerken?
Ein Intrusion Detection System überwacht das Netzwerk auf verdächtige Aktivitäten und warnt vor potenziellen Angriffen. Es hilft dabei, Sicherheitslücken zu identifizieren und zu schließen, um Datenverlust und Schäden zu verhindern. Durch die frühzeitige Erkennung von Angriffen können Unternehmen schnell reagieren und ihre Netzwerke besser schützen. **


Was sind die wichtigsten Eigenschaften eines Intrusion Detection Systems und wie unterscheidet es sich von anderen Sicherheitssystemen?
Die wichtigsten Eigenschaften eines Intrusion Detection Systems sind die Fähigkeit, ungewöhnliche Aktivitäten im Netzwerk zu erkennen, Alarme auszulösen und Angriffe zu verhindern. Im Gegensatz zu anderen Sicherheitssystemen konzentriert sich ein IDS speziell auf die Erkennung von Eindringlingen und nicht auf die Verhinderung von Angriffen. Es kann sowohl netzwerkbasiert als auch hostbasiert sein und arbeitet in Echtzeit, um potenzielle Bedrohungen zu identifizieren. **
Was sind die wichtigsten Vorteile eines Intrusion Detection Systems und wie kann es dazu beitragen, die Sicherheit eines Netzwerks zu verbessern?
Ein Intrusion Detection System erkennt ungewöhnliche Aktivitäten im Netzwerk, die auf potenzielle Angriffe hinweisen könnten. Es hilft dabei, Bedrohungen frühzeitig zu erkennen und Gegenmaßnahmen zu ergreifen, um Schäden zu minimieren. Durch die kontinuierliche Überwachung und Analyse des Netzwerkverkehrs trägt ein IDS dazu bei, die Sicherheit des Netzwerks zu verbessern und sensible Daten zu schützen. **
Top-Angebote
Produkte zum Begriff Intrusion Detection Systems:
-
Was sind die grundlegenden Funktionen und Vorteile eines Intrusion Detection Systems?
Ein Intrusion Detection System (IDS) überwacht den Datenverkehr in einem Netzwerk, um verdächtige Aktivitäten zu erkennen und darauf zu reagieren. Die grundlegenden Funktionen eines IDS umfassen die Erkennung von Angriffen, die Protokollierung von Ereignissen und die Benachrichtigung von Administratoren. Die Vorteile eines IDS sind die frühzeitige Erkennung von Sicherheitsvorfällen, die Verbesserung der Netzwerksicherheit und die Minimierung von Schäden durch Angriffe. **
-
Was sind die wichtigsten Funktionen eines Intrusion Detection Systems und wie unterscheidet es sich von einem Intrusion Prevention System?
Ein Intrusion Detection System (IDS) überwacht das Netzwerk auf verdächtige Aktivitäten und warnt vor potenziellen Angriffen. Es erkennt Anomalien im Datenverkehr und protokolliert Sicherheitsereignisse für die spätere Analyse. Im Gegensatz dazu blockiert ein Intrusion Prevention System (IPS) aktiv verdächtige Aktivitäten und verhindert potenzielle Angriffe, anstatt nur Alarme zu generieren. **
-
Was sind die wichtigsten Funktionen und Vorteile eines Intrusion Detection Systems für die Netzwerksicherheit?
Ein Intrusion Detection System überwacht das Netzwerk auf verdächtige Aktivitäten und Angriffe, um Sicherheitsverletzungen frühzeitig zu erkennen. Es hilft dabei, potenzielle Sicherheitslücken zu identifizieren und zu schließen, um die Integrität und Vertraulichkeit der Daten zu gewährleisten. Durch die automatische Erkennung von Angriffen kann ein IDS dazu beitragen, die Reaktionszeit auf Sicherheitsvorfälle zu verkürzen und die Auswirkungen von Angriffen zu minimieren. **
-
Was sind die wichtigsten Funktionen und Einsatzmöglichkeiten eines Intrusion Detection Systems in der IT-Sicherheit?
Ein Intrusion Detection System überwacht das Netzwerk auf verdächtige Aktivitäten und Angriffe, um Sicherheitsverletzungen frühzeitig zu erkennen. Es kann sowohl intern als auch extern eingesetzt werden, um Angriffe auf das Netzwerk zu identifizieren und zu blockieren. Durch die kontinuierliche Überwachung und Analyse von Netzwerkdaten trägt ein Intrusion Detection System dazu bei, die IT-Sicherheit zu verbessern und potenzielle Sicherheitslücken zu schließen. **
Ähnliche Suchbegriffe für Intrusion Detection Systems
-
Wisnewski, Gerhard: Der hybride Krieg gegen Deutschland und die Zerstörung der westlichen ZivilisationDer hybride Krieg gegen Deutschland und die Zerstörung der westlichen Zivilisation , 12 Schlachtfelder des hybriden Krieges und warum wir sie nicht erkennenEr ist geheim, er ist leise, er ist hinterhältig - und er ist zerstörerisch: der hybride Krieg. Mancher hat schon von ihm gehört, mancher führt ihn im Munde, aber nur wenige haben eine klare Vorstellung davon. Denn der hybride Krieg ist ein Krieg, den man nicht bemerkt. Und wenn doch, dann rechnet man seine Phänomene nicht einem Krieg zu, sondern hält sie für Schicksal, Zufall oder gar für eigenes Verschulden.Der wahre Krieg wird im Verborgenen ausgetragen, seine Merkmale sind Manipulation, Verschleierung und Niedertracht. Sein Ziel ist die totale Zerstörung einer Gesellschaft, einer Nation, letztlich sogar der Menschheit. Die Abwesenheit von Bomben sollte man daher nicht mit Frieden verwechseln. Denn das ist eine Vorstellung von gestern und wiegt den Bürger in falscher Sicherheit.Wie erkennt man einen hybriden Krieg?Der vielfache Bestsellerautor Gerhard Wisnewski zeigt die Entstehung des hybriden Krieges aus den konventionellen Waffengängen des 20. Jahrhunderts auf, die mit dem Zweiten Weltkrieg nicht aufhörten, sondern danach nur in eine hybride Phase eintraten.Attackiert wird alles, was man sich vorstellen kann: Bevölkerung, Geburtenraten, Gesundheit, Nahrungsversorgung, Wirtschaft, Verteidigung, Entwicklung, Energieversorgung, Infrastruktur und anderes mehr. Ja, Deutschland bringt man sogar dazu, seine eigenen Kraftwerke zu sprengen. Wie ist so etwas möglich? Lassen Sie sich von Gerhard Wisnewski mitnehmen zu den wichtigsten Schlachtfeldern des hybriden Krieges - in die schillernde Schattenwelt von Trugbildern, Intrigen und arglistigen Strategien. Lernen Sie hybride Angriffe zu erkennen - in Politik und Gesellschaft, aber auch in Ihrer persönlichen Umgebung! Denn wer die Angriffe nicht erkennt, bleibt Opfer! , Achsschenkel > Radaufhängung, Federung & Lenkung , Erscheinungsjahr: 20250618, Autoren: Wisnewski, Gerhard, Seitenzahl/Blattzahl: 319, Keyword: Manipulation; Verschleierung; hybride Angriffe, Fachschema: Geopolitik, Fachkategorie: Gesellschaft und Kultur, allgemein, Warengruppe: HC/Politikwissenschaft/Soziologie/Populäre Darst., UNSPSC: 49019900, Warenverzeichnis für die Außenhandelsstatistik: 49019900, Länge: 211, Breite: 139, Höhe: 27, Gewicht: 460, Produktform: Gebunden,23,00 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Wie ist die Funktionsweise eines Intrusion Detection Systems und welche Vorteile bietet es in Bezug auf die Sicherheit von Netzwerken? Was sind die besten Methoden zur Implementierung und Konfiguration eines Intrusion Detection Systems in einem Unternehmensnetzwerk?
Ein Intrusion Detection System überwacht den Datenverkehr im Netzwerk auf verdächtige Aktivitäten und Anomalien, um potenzielle Angriffe zu erkennen. Es kann sowohl auf Signaturen als auch auf Verhaltensanalysen basieren, um Bedrohungen zu identifizieren. Die Vorteile eines Intrusion Detection Systems sind die frühzeitige Erkennung von Angriffen, die Verbesserung der Netzwerksicherheit und die schnelle Reaktion auf Sicherheitsvorfälle. Die besten Methoden zur Implementierung und Konfiguration eines Intrusion Detection Systems in einem Unternehmensnetzwerk umfassen die Auswahl des richtigen Systems für die spezifischen Anforderungen des Unternehmens, die regelmäßige Aktualisierung von Signaturen und **
-
Was sind die wichtigsten Funktionen und Vorteile eines Intrusion Detection Systems für die Sicherheit von Netzwerken?
Ein Intrusion Detection System überwacht das Netzwerk auf verdächtige Aktivitäten und warnt vor potenziellen Angriffen. Es hilft dabei, Sicherheitslücken zu identifizieren und zu schließen, um Datenverlust und Schäden zu verhindern. Durch die frühzeitige Erkennung von Angriffen können Unternehmen schnell reagieren und ihre Netzwerke besser schützen. **
-
Was sind die wichtigsten Eigenschaften eines Intrusion Detection Systems und wie unterscheidet es sich von anderen Sicherheitssystemen?
Die wichtigsten Eigenschaften eines Intrusion Detection Systems sind die Fähigkeit, ungewöhnliche Aktivitäten im Netzwerk zu erkennen, Alarme auszulösen und Angriffe zu verhindern. Im Gegensatz zu anderen Sicherheitssystemen konzentriert sich ein IDS speziell auf die Erkennung von Eindringlingen und nicht auf die Verhinderung von Angriffen. Es kann sowohl netzwerkbasiert als auch hostbasiert sein und arbeitet in Echtzeit, um potenzielle Bedrohungen zu identifizieren. **
-
Was sind die wichtigsten Vorteile eines Intrusion Detection Systems und wie kann es dazu beitragen, die Sicherheit eines Netzwerks zu verbessern?
Ein Intrusion Detection System erkennt ungewöhnliche Aktivitäten im Netzwerk, die auf potenzielle Angriffe hinweisen könnten. Es hilft dabei, Bedrohungen frühzeitig zu erkennen und Gegenmaßnahmen zu ergreifen, um Schäden zu minimieren. Durch die kontinuierliche Überwachung und Analyse des Netzwerkverkehrs trägt ein IDS dazu bei, die Sicherheit des Netzwerks zu verbessern und sensible Daten zu schützen. **
* Alle Preise verstehen sich inklusive der gesetzlichen Mehrwertsteuer und ggf. zuzüglich Versandkosten. Die Angebotsinformationen basieren auf den Angaben des jeweiligen Shops und werden über automatisierte Prozesse aktualisiert. Eine Aktualisierung in Echtzeit findet nicht statt, so dass es im Einzelfall zu Abweichungen kommen kann. ** Hinweis: Teile dieses Inhalts wurden von KI erstellt.